Von: importer
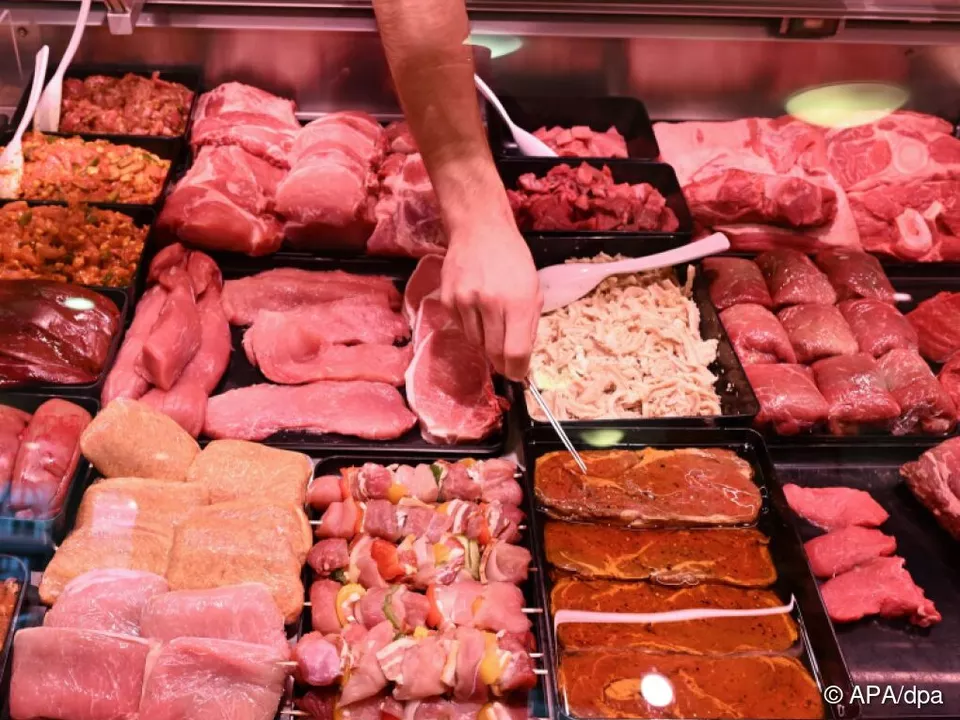
Hacker haben in den vergangenen Tagen die Kühlanlagen verschiedener Supermärkte in Europa aufgeheizt und damit tonnenweise Lebensmittel zerstört. Solche Hacks sind nicht neu und bereits 2022 in Russland sowie kurz danach in den USA aufgetreten, sagt IT-Experte Markus Roth. Warum Österreich diesmal seines Wissens nicht betroffen war könne er nicht sagen, aber die Schadsoftware könnte auch noch in Systemen schlummern und in nächster Zeit Schäden auslösen.
“Ich kenne keinen Fall in Österreich”, sagte Roth, Obmann der Bundessparte Information und Consulting in der Wirtschaftskammer Österreich (WKÖ), im Gespräch mit der APA. Er könne damit aber noch nicht sagen, ob Österreich tatsächlich “ungeschoren davongekommen ist – und warum”. Die Probleme könnten auch noch zeitverzögert kommen. Hacker würden immer danach trachten, “im System zu bleiben und weiter die Lücken auszunutzen – nur so kann man Schadensmaximierung betreiben”. Niemand sollte sich in Sicherheit wiegen.
Daher empfehle er jedem Unternehmen, einen externen Experten zu Rate zu ziehen, der schauen könne, ob noch Schadsoftware im System ist. Das koste zwar, bringe aber auch entsprechenden Nutzen. Und Hacks könnten heutzutage auch schnell existenzbedrohend sein.
Auslagerung der Überwachung aus Kostengründen nötig
Grundsätzlich komme kaum eine Firma um die Auslagerung der Rund-um-die-Uhr-Überwachung ihrer Kühlgeräte herum, da ein eigenes 24-Stunden-Monitoring viel zu teuer käme. Zugleich würden die Firmen, die extern solche Anlagen überwachen, seit Jahren das regelmäßige Update der Software einfordern. Das sei aber teuer, weshalb gerade kleine Unternehmen zögerten.
Das Hacken von Systemen sei mit Künstlicher Intelligenz (KI) einfacher geworden. Aber bei den aktuellen Angriffen handle es sich offenbar um gut organisierte Gruppen, die “konnten es auch vor Zeiten der KI”, sagt Roth. Auch für diese sei es allerdings einfacher geworden, Schwachstellen zu finden. Und es gehe um eine “extreme Anzahl von Systemen”, die öffentlich im Internet zugängliche Schnittstellen haben.
Austausch oder Firewall
Roth empfiehlt, alte Anlagen oder ihre Steuerung auszutauschen oder das ganze System hinter eine gute Firewall zu bringen. Er gehe davon aus, dass die großen Ketten ihre Sicherheit entsprechend verstärken, aber gerade kleinere Firmen würden sich schwerer tun. Auch große Systemumstellungen würden helfen. Ganz besonders wichtig seien aber Mitarbeiterschulungen, denn sehr häufig würden menschliche Fehler ausgenutzt, um illegal in Systeme einzudringen.
Eine Möglichkeit, wenn auch nicht über Nacht, wäre es, ein eigenes System von Temperatursensoren aufzubauen, das vom Kühlsystem getrennt bei Problemen alarmiert. Jedes zusätzliche System sei aber auch wieder fehleranfällig und verursache zusätzliche Kosten.
Keine Entspannung zu erwarten
Eine Entspannung in der Gefährdungslage zeichne sich auch nicht ab. Fast auf allen IT-Sicherheitsveranstaltungen, auf denen er in der letzten Zeit gewesen sei, habe ein Teil der Belegschaft gefehlt, weil sie mit einem Hack zu tun hatten, schildert Roth. “Ich gehe davon aus, dass die Hacks mehr werden – und auch die Probleme zunehmen.”
Ganz verhindern ließen sich Cyberangriffe nicht, aber meist würden die am niedrigsten hängenden Früchte gesucht – also die schwächeren Systeme vorrangig angegriffen. Lücken gebe es auch in anderen Systemen, nicht nur in der Kühlung. Die Sicherheit auszubauen sei daher heutzutage nicht mehr eine Fleißaufgabe für ein Audit, sondern eine Notwendigkeit, deren Unterlassung “mich meine berufliche Existenz kosten kann”.





Aktuell sind 0 Kommentare vorhanden
Kommentare anzeigen