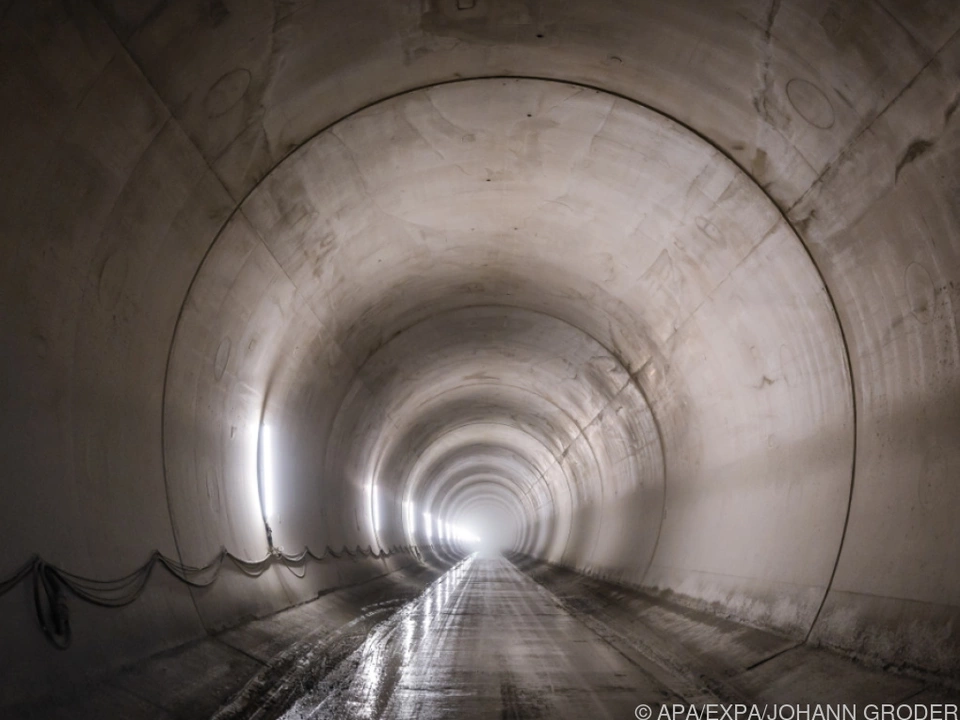
Bozen - Vor kurzem war noch unklar, welche Daten beim Cyberangriff auf die Betreibergesellschaft des Brennerbasistunnels, die BBT SE, betroffen waren. Da auch eine Veröffentlichung der erbeuteten Informationen drohte, wurde überprüft, ob es dazu tatsächlich gekommen war. Nun sei bekannt, auf welche Daten die Hacker beim Eindringen in die IT-Infrastruktur zugreifen konnten. Die BBT SE hat weitere Details zum Angriff von Mitte Oktober bekannt gegeben. Demnach versuchten die Angreifer anschließend, mit dem Unternehmen Kontakt aufzunehmen. "Jeglicher Versuch wurde – und wird auch künftig – den zuständigen Ermittlungsbehörden gemeldet“, teilte die Gesellschaft mit. Um mögliche Veröffentlichungen gestohlener Daten im Internet zu erkennen, hat die BBT SE externe Cybersecurity-Experten hinzugezogen. Bis zum Zeitpunkt der Mitteilung seien keine Veröffentlichungen festgestellt worden. Bei den betroffenen Informationen handelt es sich laut BBT SE um Daten, die auf einem Server zum Austausch von Informationen zwischen der Gesellschaft und italienischen Auftragnehmern gespeichert waren. Betroffen seien technische und verwaltungstechnische Unterlagen, von denen ein Großteil bereits öffentlich zugänglich gewesen sei. Dazu zählen unter anderem Ausschreibungsunterlagen und Vermessungsdaten. Die betroffenen italienischen Auftragnehmer wurden laut BBT SE informiert. Österreichische Auftragnehmer seien nach aktuellem Kenntnisstand nicht betroffen. Die Ermittlungen dauern an, doch die Gesellschaft könne aktuell keine weiteren Informationen bereitstellen.